フロンティアAIの登場により、サイバー攻撃の質・速度・規模が劇的に変化しています。 従来の境界防御だけに依存した対策では、AIを悪用した高度な脅威への対応が難しくなっています。 従来の境界防御に加え多角的な防御策が求められる時代になっています。そこで本記事では、通信事業者の視点から「フロンティアAIとは何か」を整理し、政府・業界団体が発信する最新の警告、そして企業が今すぐ取り組むべきサイバーセキュリティ対策の設計までを体系的に解説します。
フロンティアAIとは何か
近年、「フロンティアAI」という言葉が、セキュリティ分野でも急速に注目を集めています。情シス担当者の方にとって、この概念を正確に理解することが、適切なセキュリティ対策を立案する第一歩となります。
定義と代表例(Claude Mythos Preview・GPT5.6)
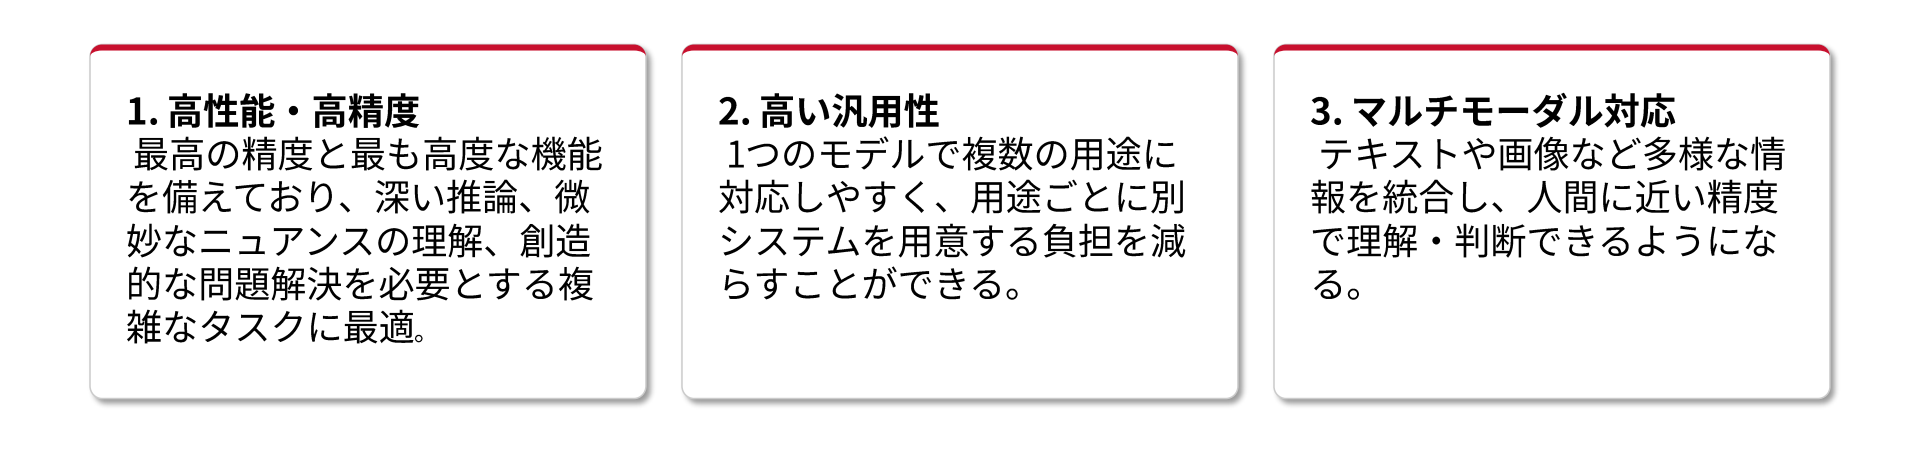
フロンティアAIとは、現時点で人類が開発した最高水準の能力を持つAIモデルの総称です。 単なる「賢いチャットボット」ではなく、自律的な推論・計画、エージェント連携等による実行が可能な点が特徴です。
2026年春以降に注目された代表例として、Claude Mythos PreviewやGPT-5.6などがあげられます。なお、AIモデルの進化は早く執筆時点以降にも新モデルが公開されています。
これらのモデルは、コードの自動生成・脆弱性の発見・ソーシャルエンジニアリング文章の作成など、サイバー攻撃に悪用できる能力を持ちます。
従来のAIとの違い — 「量・質・速」すべてが劇的に向上
フロンティアAIが従来のAIと根本的に異なる点は、3つの次元での飛躍的な向上です。
| 比較軸 | 従来のAI | フロンティアAI |
|---|---|---|
| 処理量 | 限定的なタスク処理 | 複数の複雑なタスクを並列処理 |
| 処理速度 | 人間の補助ツール | 人間をはるかに超える速度で実行 |
| 精度・汎用性 | 特定用途に特化 | 未知の問題にも対応できる汎用推論 |
攻撃者がフロンティアAIを活用した場合、標的の調査・侵入経路の特定・攻撃コードの生成・実行までのプロセスが劇的に高速化します。
Project Glasswingが証明したAIの「守り」の実力
フロンティアAIは攻撃側だけでなく、防御側にも大きな可能性をもたらしています。
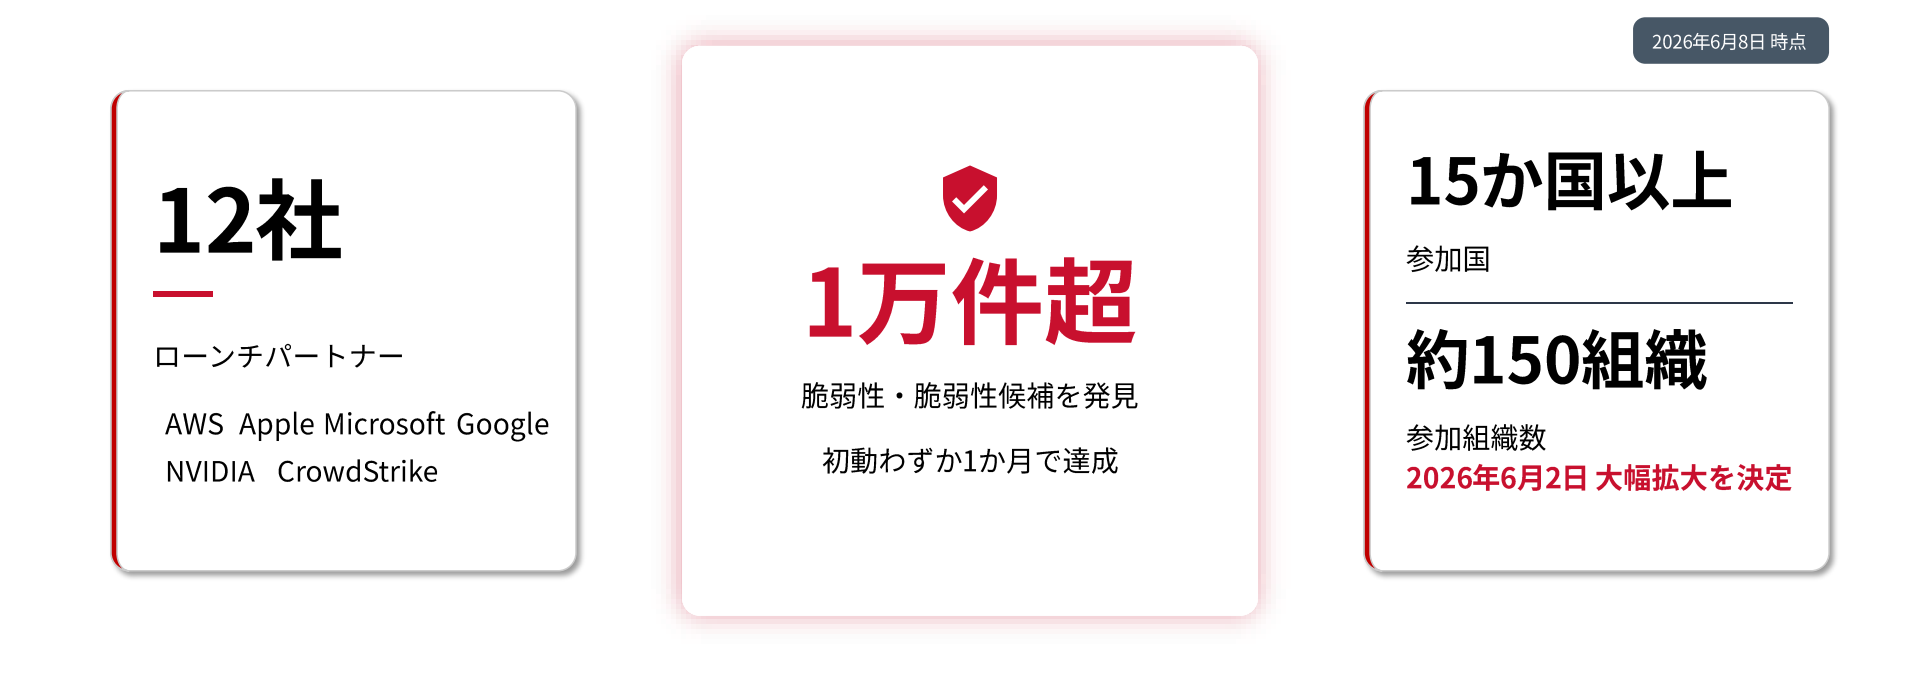
Anthropicが推進する「Project Glasswing」は、Claude Mythos Previewを活用し、パートナー企業が自社の重要ソフトウェアに存在する脆弱性を発見・修正できるよう支援する取り組みとして発足しました。
この事実は、「AIは脅威」という一面だけでなく、「AIを守りに活用できる」という重要な示唆を与えています。
AI時代の脅威と政府・業界団体の動向
フロンティアAIがもたらすリスクは、すでに政府・業界団体も深刻に受け止めています。ここでは、企業の情シス担当者・経営層が把握すべき最新の動向を整理します。
「数か月→極めて短期間」に変わった脆弱性対応
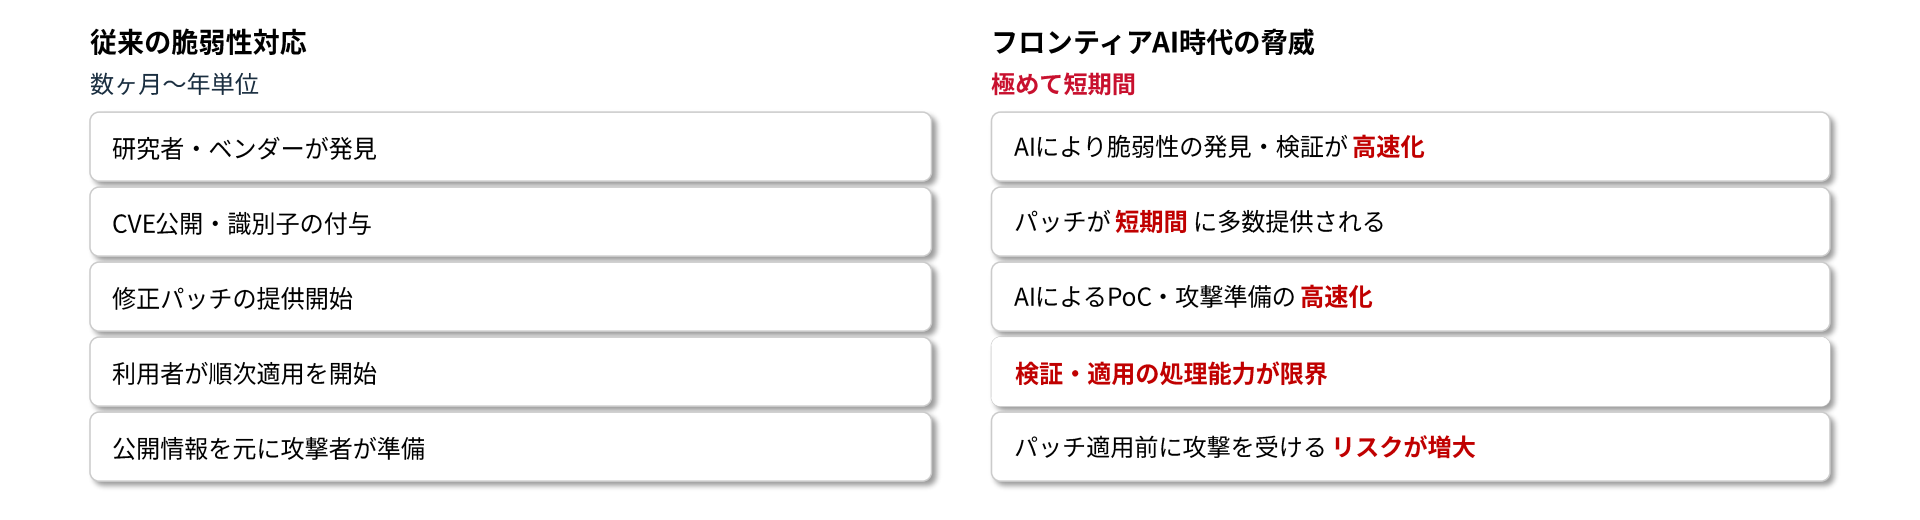
従来、新たな脆弱性が発見されてから実際に攻撃に悪用されるまでには、一定の時間的猶予があるケースも見られましたが、フロンティアAIの登場により、この状況は根本から変わりつつあります。
AIは公開された脆弱性情報(CVE)を即座に解析し、PoC(概念実証コード)や攻撃コードを自動生成することが可能です。その結果、パッチ適用の「空白期間」が極めて短くなり、従来の「発見→分析→対応」というプロセスだけでは対応しきれなくなっています。
企業が取るべき対応の方向性は、以下の通りです。
Project YATA-ShieldとICT-ISACが示す要請
フロンティアAIによる脅威の加速を受け、政府および主要業界団体からセキュリティに関する基本対策の強化と遂行を求める要請が行われています。
shieldProject YATA-Shield(内閣官房)
Claude Mythosなどの登場を契機に、高度化・大規模化するAIサイバー攻撃に対抗するため、2026年5月18日に日本政府が始動させたサイバーセキュリティ対策パッケージです。
- 対象:重要インフラ事業者、政府機関、ソフトウェアベンダー
- 重要視点:AIによる攻撃準備の高速化を前提とした防御態勢の構築
- lightbulb 情報共有体制の強化と迅速なパッチ適用プロセスの確立
campaignICT-ISAC注意喚起(総務省要請)
- 対象:電気通信事業者・放送事業者(会員企業)
- 重要視点:経営層のリーダーシップによる予算・人材の確保
- lightbulb 資産管理と脆弱性管理の徹底(既知の未処理リスクの再検討)
account_balance金融庁・日本銀行(監督庁・中央銀行)
- 対象:銀行、証券、保険等の金融機関全般
- 重要視点:技術的負債の解消とリスクベースでの優先順位付け(9つの具体的要請)
- lightbulb パッチ適用だけでなく、多層防御による緩和策の組み合わせ
経営層が動くべき3つの共通メッセージ
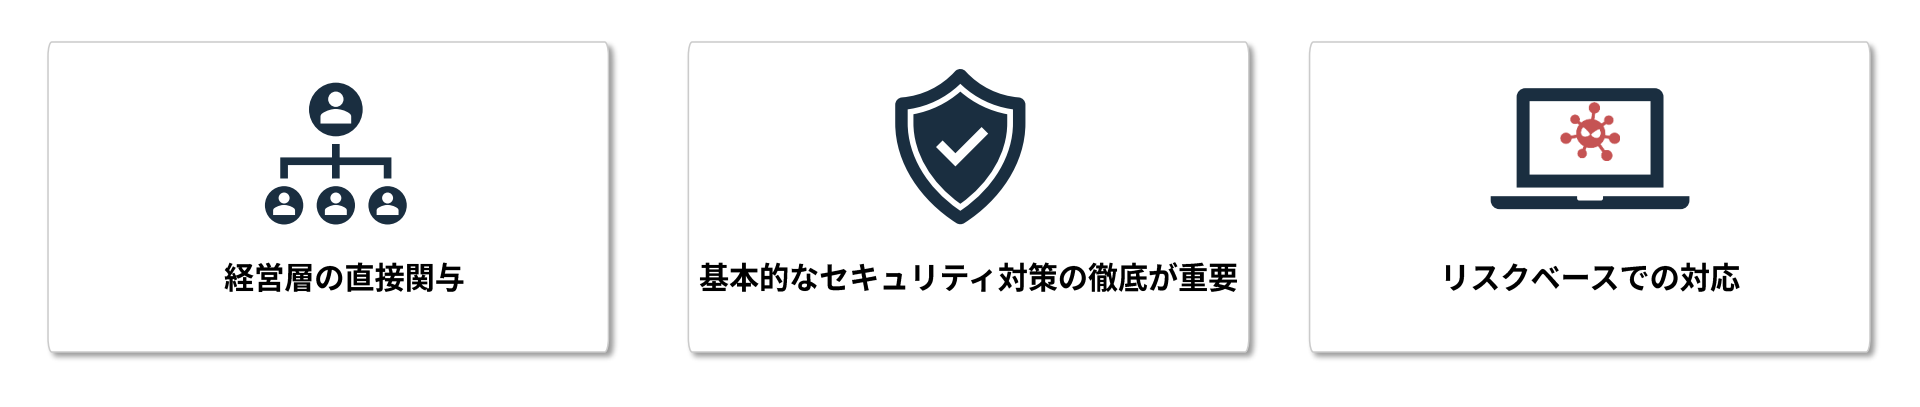
政府・業界団体の発信を整理すると、経営層に向けた共通メッセージは以下の3点に集約されます。
- 「セキュリティは現場任せ」では通用しない
AIを活用したサイバー攻撃は、経営を揺るがすインシデントに直結します。今まで以上に経営層自身がリスクを認識し、迅速な経営判断・投資判断を行う必要があります。 - 「事後対応」から「事前防御」へのシフト
攻撃を受けてから対応するのではなく、攻撃される前提での設計が求められます。 -
1つのソリューションで守ろうとする発想を捨て、複数の対策を組み合わせた多層防御が不可欠です。「単一の対策」だけでは十分ではない
アルテリア・ネットワークスが提案するフロンティアAI時代のセキュリティ対策
フロンティアAIにより脆弱性発見・攻撃準備が高速化する中では、単一の対策だけで防御することは困難です。そのため、ゼロトラストセキュリティの考え方に基づき、セキュリティの全体設計が重要です。
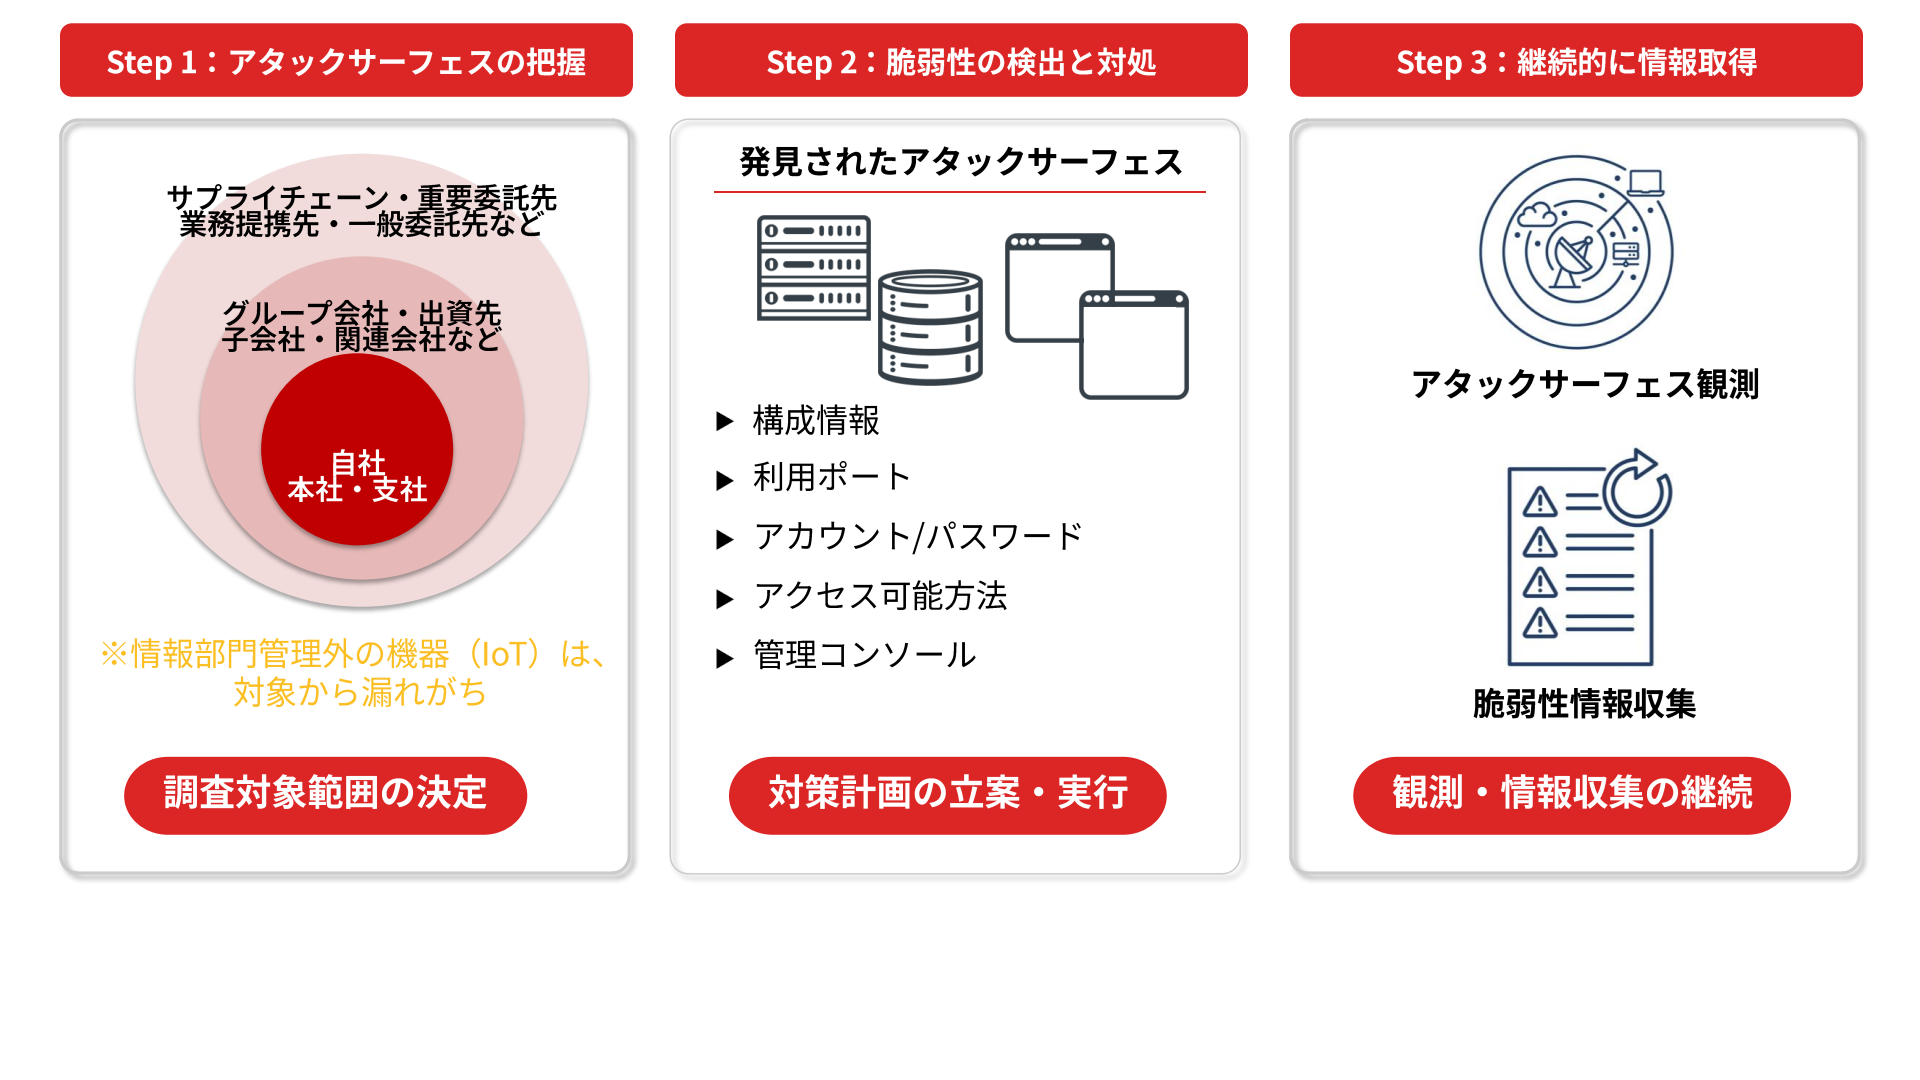
アルテリア・ネットワークスでは、①リスクを特定する→②侵入を未然に防ぐ→③被害を最小化するという3フェーズのセキュリティ対策を提案しています。
フェーズ①リスクを特定する — ASMとネットワーク可視化
多層防御の起点は、「自社のどこに、どのようなリスクが存在するか」を正確に把握することです。
ASM(Attack Surface Management:攻撃対象領域管理)は、インターネットから見た自社の露出資産を継続的にスキャンし、攻撃者の視点でリスクを洗い出す手法です。
具体的には、以下の項目を継続的に監視します。
- fiber_manual_record 公開サーバー・クラウドサービスの設定ミスや脆弱性
- fiber_manual_record 管理外のIT資産(シャドーIT)の存在
- fiber_manual_record 外部に露出したポートやサービス
あわせて、ネットワーク可視化により、社内の通信フローを把握することも重要です。「どの端末が、どこと、どのような通信をしているか」を可視化することで、異常な通信を早期に検知できます。
アルテリア・ネットワークスでは、各種セキュリティソリューションを通じて、ネットワーク基盤と一体でリスクの洗い出しを支援しています。
フェーズ②侵入を未然に防ぐ — 閉域接続×MFA×ゼロトラスト
リスクを把握した上で、次に取り組むべきは侵入経路を絞り込み、不正アクセスを未然に防ぐことです。アルテリア・ネットワークスが提案する侵入防止の3つの柱は以下の通りです。
lock ① 多要素認証(MFA)の徹底
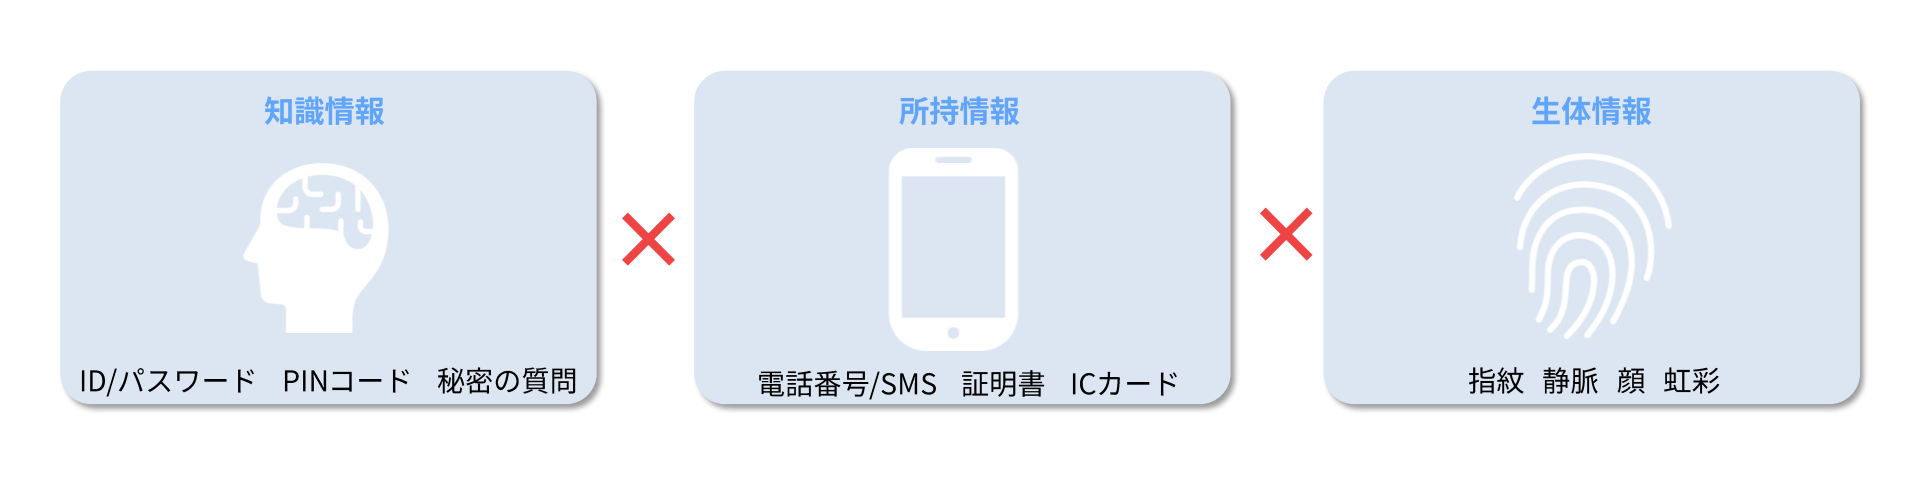
MFA(Multi-Factor Authentication)とは、本人確認の方法の1つで、複数の要素を組み合わせて確認する手法です。知識情報・所持情報・生体情報の3要素のうち2つ以上を組み合わせて認証を行います。
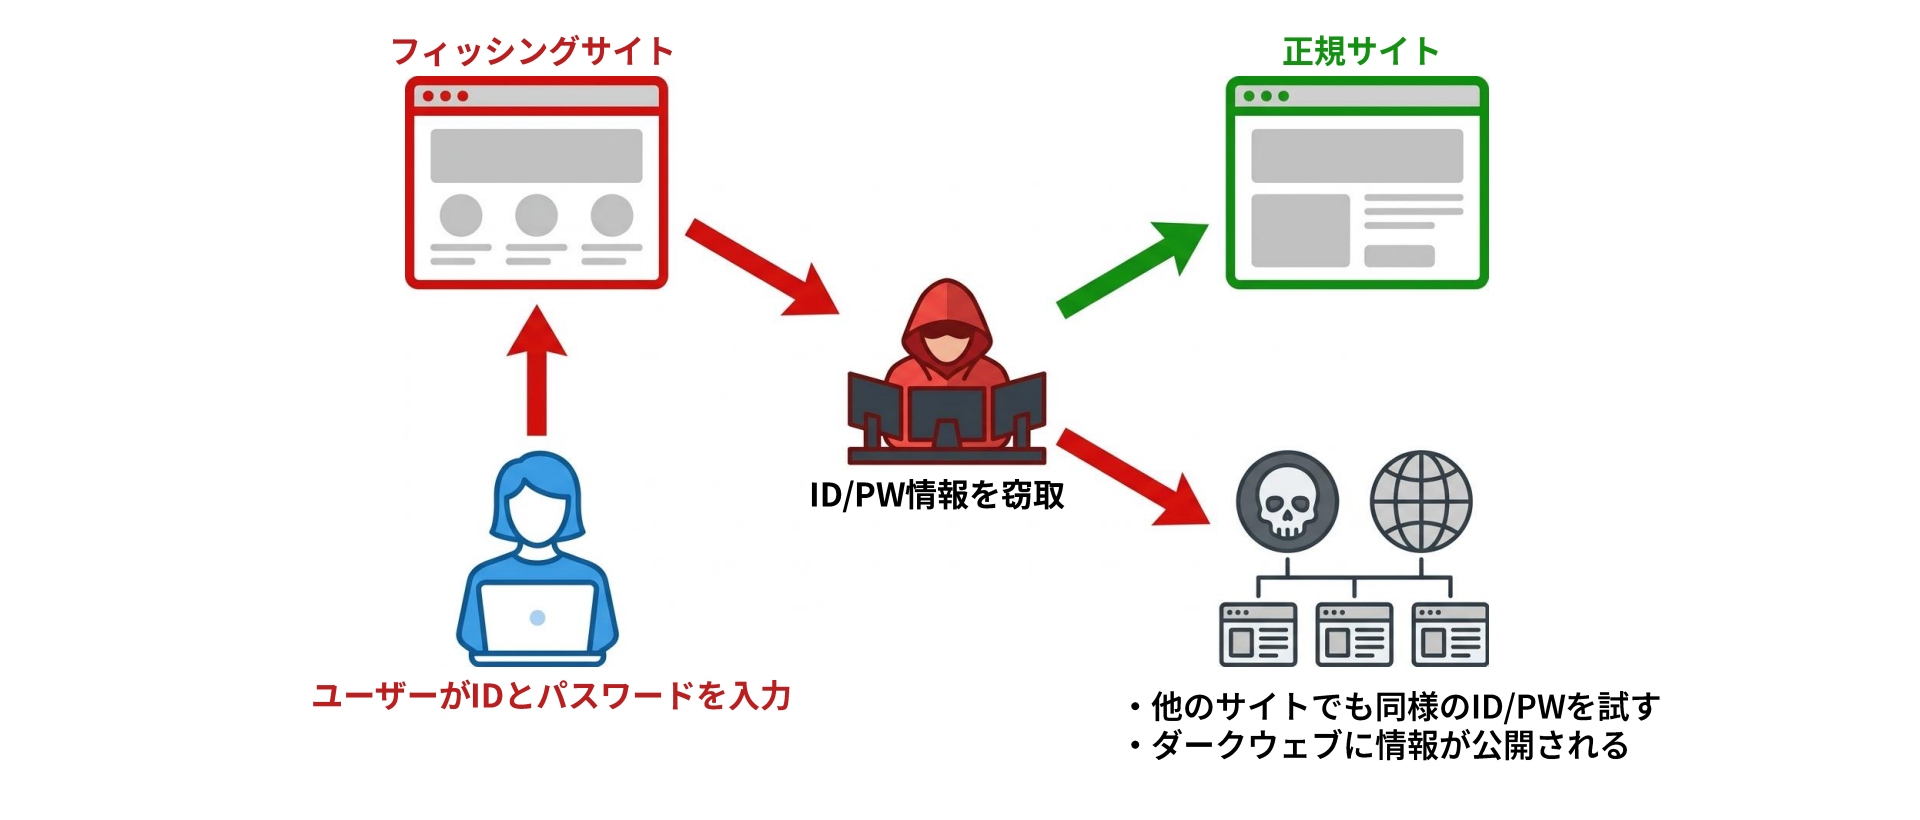
認証方式にはいくつかありますが、アルテリア・ネットワークスは、ID/PWに加え「証明書」による多要素認証を提供しています。パスワード単体のみによる認証は、AIによるクレデンシャルスタッフィング攻撃に対して脆弱です(図6参照)。MFAを全アクセスポイントに適用することで、不正ログインのリスクを低減できます(図7参照)。
cable ② 閉域接続によるインターネット非経由の通信確保
アルテリア・ネットワークスのクラウド接続サービスは、AWS・Azure・Google Cloudなどへの接続を、インターネットを経由しない閉域網で提供します。
verified_user ③ ゼロトラストアーキテクチャの導入
「社内ネットワークは安全」という前提を捨て、すべてのアクセスを検証する設計思想がゼロトラストです。アルテリア・ネットワークスのVANILAとVECTANT セキュアクラウドアクセスを組み合わせることで、ゼロトラストアーキテクチャを構成する重要な要素として、クラウド利用時のセキュリティ確保を支援します。
フェーズ③被害を最小化する — マイクロセグメンテーション
万全の対策を講じても、侵入を100%防ぐことは現実的ではありません。フェーズ③では、侵入された場合の被害を最小化する仕組みを整えます。
被害を最小化する仕組みは、権限設計やサンドボックス化、キルスイッチなど様々ありますが、ここではそのうちの一つであるマイクロセグメンテーションについて解説します。
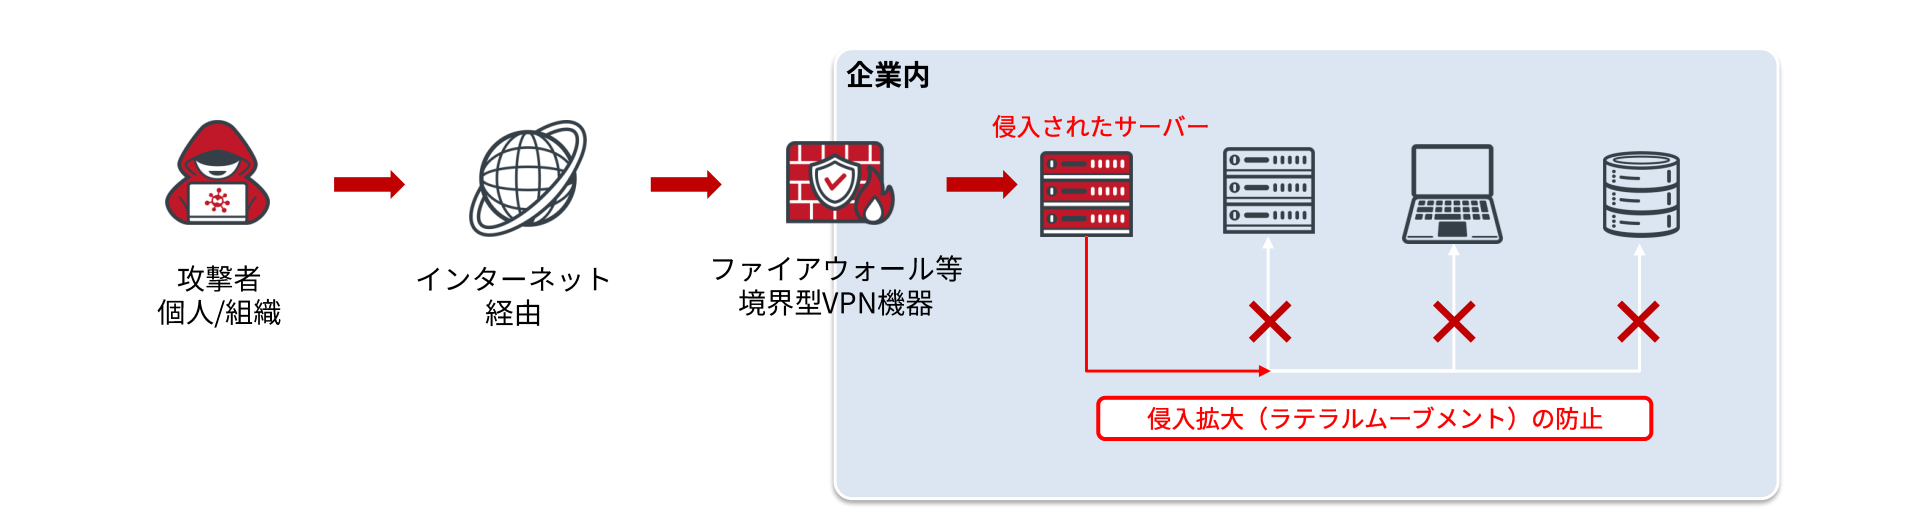
マイクロセグメンテーションとは、ネットワークを細かいセグメント(区画)に分割し、区画をまたぐ通信を厳密に制御する手法です。ランサムウェア攻撃では、侵入後に管理者権限を奪取し、社内全体に横展開するケースが多く見られます。マイクロセグメンテーションを導入することで、仮に攻撃者が1つのセグメントに侵入しても、横展開(ラテラルムーブメント)を防ぎ、被害範囲を最小化できます。
具体的な実装イメージは以下の通りです。
アルテリア・ネットワークスでは、ネットワークと一体でマイクロセグメンテーションを導入できる体制を整えており、設定から運用まで一貫してサポートします。
アルテリア・ネットワークスのセキュリティサービス
アルテリア・ネットワークスは、通信事業者として自社ネットワーク基盤を持つ強みを活かし、ネットワーク回線とセキュリティを一体で提供しています。「セキュリティだけ」「ネットワーク回線だけ」ではなく、両方をまとめて相談・導入できる点が大きな特徴です。
ネットワークと一体で導入できるUTM・脆弱性診断
UTM(統合脅威管理)は、ファイアウォール・IPS(不正侵入防止)・アンチウイルスなど、複数のセキュリティ機能を1台に統合したアプライアンスです。個別にセキュリティ製品を導入・管理する手間を省き、運用負荷を大幅に軽減できます。
アルテリア・ネットワークスのUTMの特徴は以下の通りです。
アルテリア・ネットワークスのUTMは、導入形態に応じて2つのタイプをご用意しています。
① ManagedOps UTM
UTM機器をお客様拠点に設置し、24時間365日の保守運用をマネージドサービスとして提供します。チェック・ポイント社・フォーティーネット社・バリオセキュア社製の3タイプから、ご利用環境や費用に合わせてお選びいただけます。
障害発生時は、リモート対応から技術者の現地派遣(オンサイト保守)まで、日本全国をカバーします。
ManagedOps UTMの詳細はこちら② VANILA vFirewall(NFV型・網内制御)
物理機器の設置が不要なクラウド型UTMです。当社のネットワーク基盤(VANILA)上でファイアウォール機能を仮想化して提供するため、お客様拠点での設備投資なしにセキュリティ機能を利用できます。
トラフィック量や拠点数に応じてリソースをスケールアップでき、URLフィルタ・IPS/IDS・アンチウイルス等のUTM機能もオプションで追加可能です。
VANILA(vFirewall)の詳細はこちらまた、脆弱性診断サービスでは、外部からの攻撃者視点でシステムの弱点を洗い出します。定期的な診断を実施することで、AIによる高速な脆弱性悪用にも対応できる体制を整えられます。
閉域接続×セキュアクラウドアクセスで安全な通信を実現
クラウド活用が当たり前となった現在、クラウドへの接続経路のセキュリティ確保が重要な課題となっています。
アルテリア・ネットワークスのクラウド接続サービスは、AWS・Azure・Google Cloudなどのクラウドサービスにインターネットを経由しない閉域網で提供します。
まとめ
フロンティアAIの登場により、サイバー攻撃の速度・精度・規模は従来とは比較にならないほど高まっています。脆弱性が公開されてから悪用されるまでの時間は極めて短くなり、「発見してから対応する」という従来の発想はもはや通用しません。
ただし、 フロンティアAIのサイバー能力に関する評価は、主に管理された評価環境や限定的なパートナー利用に基づくものであり、現実の十分に防御された環境で同様の侵害が直ちに成立することを意味するものではありません。
一方で、脆弱性発見・攻撃準備の高速化は政府・業界団体も重視しており、企業には資産管理、脆弱性管理、MFA、ゼロトラスト、多層防御をより迅速に実装することが求められています。
政府・業界団体が一致して訴えるのは、経営層が主体となったセキュリティ対策の強化です。具体的には、以下の3フェーズを組み合わせることが求められます。
アルテリア・ネットワークスは、通信事業者として自社ネットワーク基盤を持ちながら、UTM・脆弱性診断・セキュアクラウドアクセスなどのセキュリティサービスを一体で提供しています。「ネットワークもセキュリティも、まとめて相談したい」という企業様は、ぜひお気軽にご相談ください。
support_agent お問い合わせ・ご相談はこちら
フロンティアAI時代のセキュリティ対策について、貴社のネットワーク環境に合わせたご提案をいたします。まずはお気軽にご相談ください。
library_books 参考文献・引用元
1. Claude Mythos / Project Glasswing に関する動向
- Anthropic|Claude Mythos Previewモデル概要
https://docs.anthropic.com/ja/docs/about-claude/models - Anthropic|Project Glasswing: An initial update
https://www.anthropic.com/research/glasswing-initial-update - Anthropic|Expanding Project Glasswing
https://www.anthropic.com/news/expanding-project-glasswing - 日本経済新聞|トレンドマイクロ、ミュトス活用を開始 国内企業で初の公表
https://www.nikkei.com/article/DGXZQOUC044XS0U6A600C2000000/ - 日本経済新聞|日立、「ミュトス」のアクセス権取得 送配電などセキュリティー強化
https://www.nikkei.com/article/DGXZQOUC052XS0V00C26A6000000/
2. GPT-5.6 に関する動向
- GPT-5.6|目標に合わせて拡張するフロンティアインテリジェンス
https://openai.com/ja-JP/index/gpt-5-6/ - サイバー防御の猶予が縮まる中でのDaybreak拡充
https://openai.com/ja-JP/index/expanding-daybreak-as-the-cyber-defense-window-narrows/
3. 政府・業界団体の動向 / Project YATA-Shield 等
- 内閣官房|「AI性能の高度化を踏まえたサイバーセキュリティ対策の強化について ~Project YATA-Shield~」
https://www.cyber.go.jp/pdf/press/20260518_AI_CS_Package.pdf - 内閣官房|Project YATA-Shield 概要資料
https://www.cyber.go.jp/pdf/press/20260518_AI_CS_gaiyou.pdf - 金融庁|金融機関向け対応方針通知
https://www.fsa.go.jp/news/r7/sonota/20260522-5/01.pdf
本記事には、生成AIを活用して制作したデータが含まれています。